Domain gync.de kaufen?
Wir ziehen mit dem Projekt
gync.de um.
Sind Sie am Kauf der Domain
gync.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gync.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
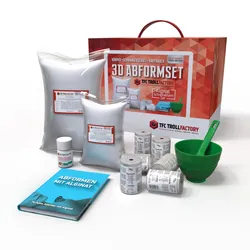
Abformset Alginat 3D Körper Schwangerschaft BabybauchAbformset Alginat– 3D Körper Schwangerschaft Bauch Die Schwangerschaft ist eine sehr aufregende und intensive Zeit für die junge Familie. Man kannfast zusehen, wie das Baby im Bauch der Mutter wächst und zum Ende hin auch immer wieder dieBewegungen und Tritte spüren. Vor allem für die Mutter steigt von Tag zu Tag die Erwartung,Vorfreude aber auch Aufregung von der Geburt. Der Wunsch, etwas physisches aus dieser Zeit als Erinnerung anzufertigen ist da oft sehr groß.Speziell dafür haben wir unser TFC Alginat Abformset für den Schwangerschaftsbauchzusammengestellt. Hier ist alles in ausreichender Menge enthalten, was Sie für die Abformung IhresBabybauchs benötigen. Lange Liegezeiten, Stillhalten und ein anhaltend unangenehmes Gefühl aufder Haut bleibt aus, da unser TFC Alginat bereits 9-11 Minuten nach dem Mischen aushärtet, unddabei eine sehr detailgetreue Form ermöglicht. Dabei bleibt jedoch ausreichend Zeit, um dieAbformmasse gleichmäßig zu verteilen. Für den anschließenden Abguss bieten wir in diesem Set unsere beliebte TFC Xyrarock Gießmasse,die ebenfalls leicht in der Handhabung ist und schon nach 30 Minuten aus der Form genommenwerden kann. Nach bereits 24 Stunden ist das nicht kreidende und sehr harte TFC Xyrarockgetrocknet und kann nach belieben weiterverarbeitet werden. Der Kreativität sind hier keineGrenzen gesetzt. Damit Sie auch gleich beginnen können, liefern wir in diesem Set alles mit, was Sie benötigen.Dazu gehört auch ein wiederverwendbarer Mischbecher und Rührspatel, ausreichend Gipsbindenund vor allem unsere Anleitung „Abformen mit Alginat“ mit vielen nützlichen Tipps, Anleitungenund Informationen rund ums Thema. ProduktdetailsArtikeltyp: Alginat AbformsetBeinhaltet:• 2x TFC Alginat PREMIUM Abformmasse weiss 9-11 Minuten 2kg• 1x TFC Xyrarock schneeweiss Giessmasse 4:1 6kg• 6x TFC Troll Factory Gipsbinde 6 Rollen• 1x TFC Trennvaseline• 1x Anleitung Buch Abformen mit Alginat• 1x Mischbecher und Rührspatel Besonderheiten TFC Alginat PREMIUM Abformmasse blau 9-11 Minuten:Sehr Aushärtung bei hoher Detailgenauigkeit. Unbedenklich für Gesundheit, insbesondere beiHautkontakt und daher oft bei Maskenbildern, Filmstudios oder Theater eingesetzt.Verarbeitungszeit:9-11 Minuten ab Beginn des Mischens. Besonderheiten TFC Xyrarock schneeweiss Giessmasse 4:1:Synthetische, kunststoffveredelte Giessmasse auf Gipsbasis. Schnelle und gleichmäßige Aushärtungbei sehr hoher Abformgenauigkeit. Extrem harte aber nicht kreidende Oberfläche. HoherWeissheitsgrad.Verarbeitungszeit:Beginn der Aushärtung nach ca. 10 Minuten ab Beginn des Mischens. Nach ca. 30 Minutenentnehmbar. Vollständige Trocknung nach ca. 24h.Bei größerer Menge und Volumen sollte eine längere Trocknungszeit eingeplant werden. Mischverhältnis (Empfehlung) Für TFC Alginat PREMIUM Abformmasse blau 9-11 Minuten:Je nach gewünschter Konsistenz kann das Mischungsverhältnis angepasst werden.Feste Abformmasse: 2 Teile Wasser, 1 Teil Abformmasse.Mittlere Konsistenz: 2-3 Teile Wasser, 1 Teil Abformmasse.Flüssige Konsistenz, perfekt zum Gießen: 3-4 Teile Wasser, 1 Teil Abformmasse. Für TFC Xyrarock schneeweiss Giessmasse 4:1:4 Teile Wasser zu 1 Teil Pulver für eine gleichmäßige und fließfähige Masse. Wir freuen uns sehr über Ihren Kauf bei Troll Factory. Bei Fragen oder Anregungen stehen wirIhnen jederzeit gerne zur Verfügung. Produkttyp: Alginat139,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
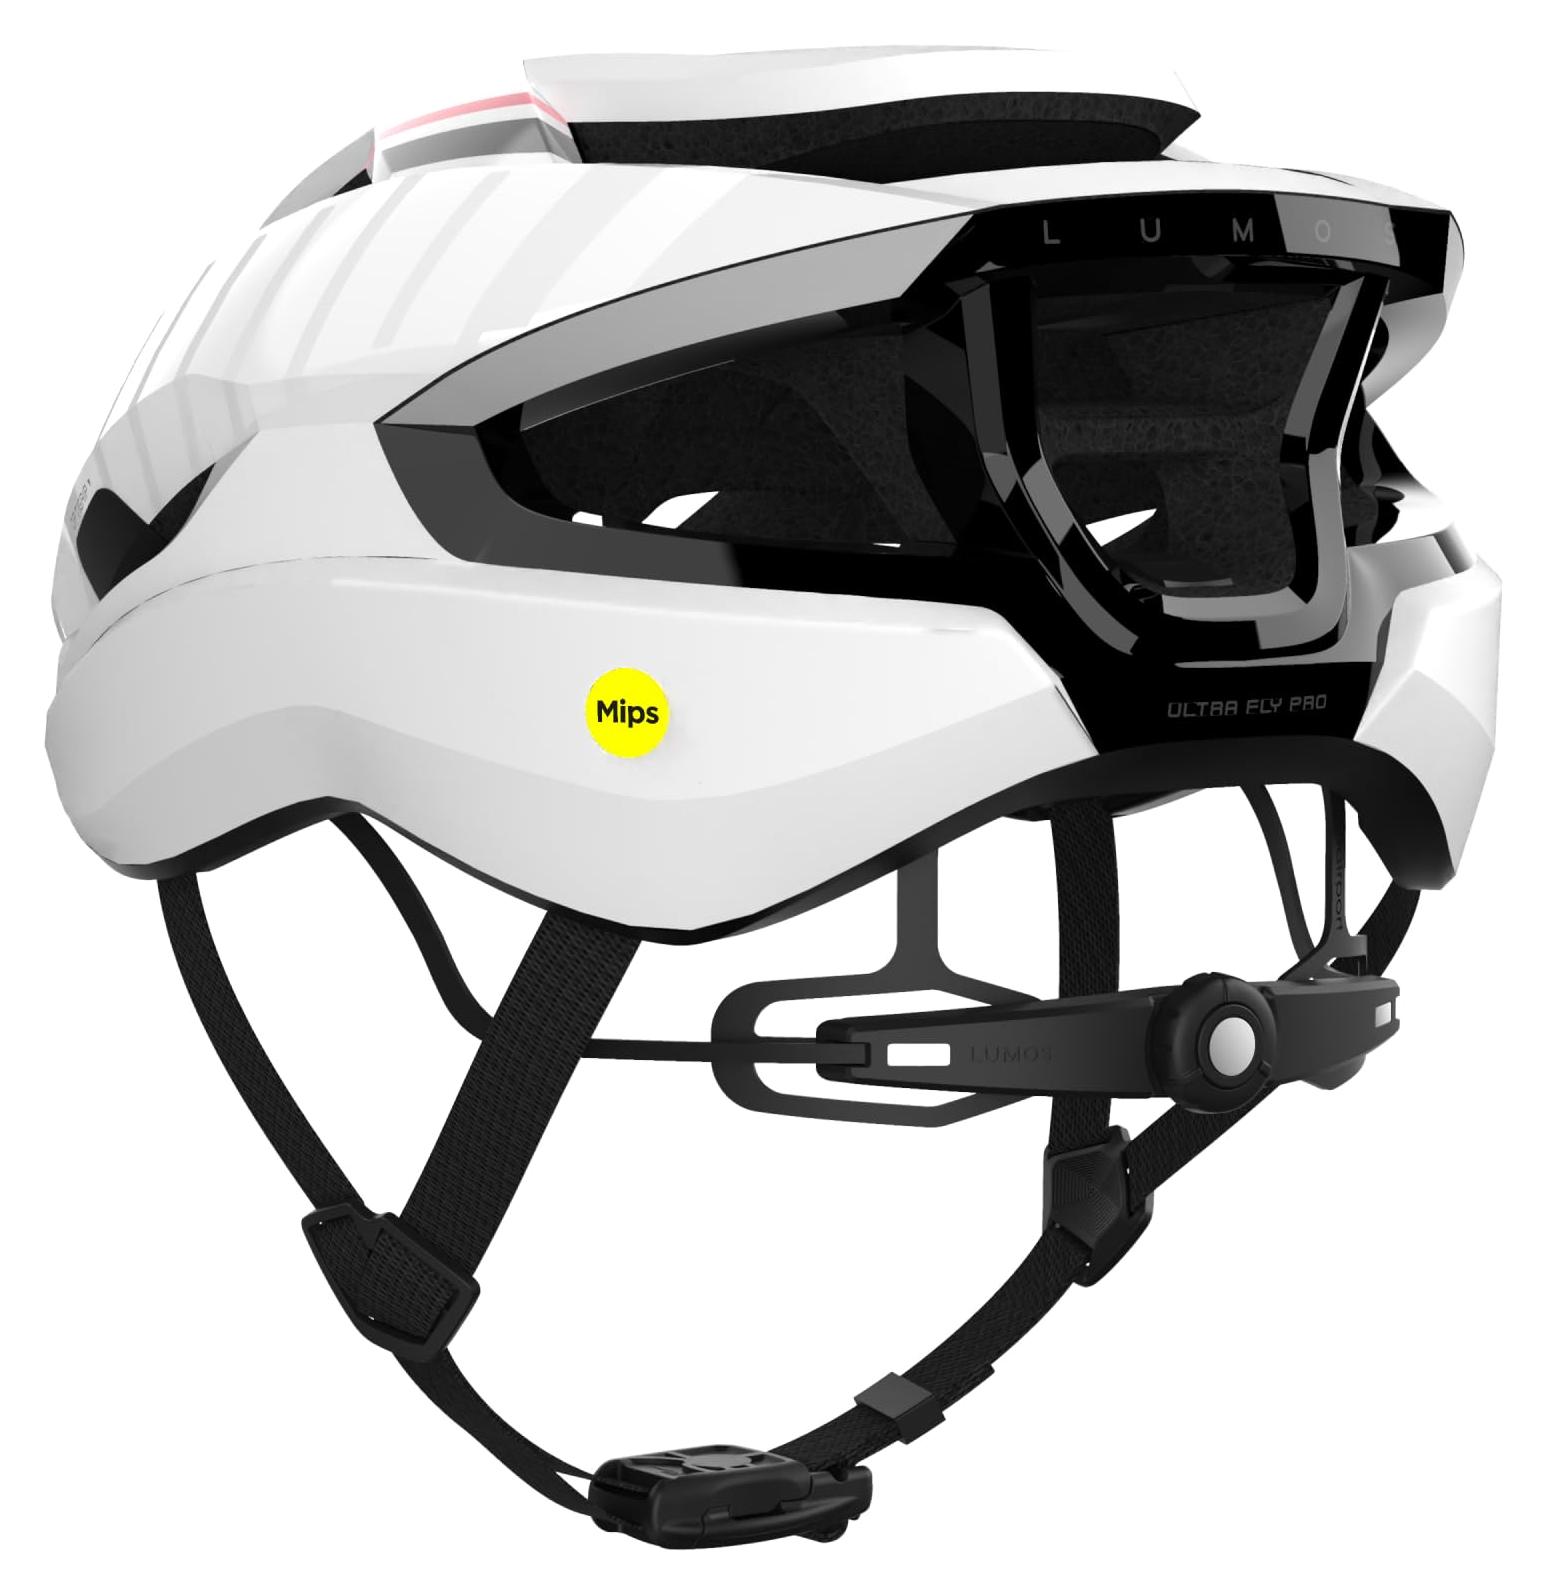
Fahrradhelm Rennradhelm - Erwachsene - MIPS-Schutz - 14 Belüftungsöffnungen - Einheitsgröße - Für Männer und FrauenBleiben Sie unterwegs sicher: Ausgestattet mit MIPS-Technologie für zusätzlichen Schutz. Bleiben Sie kühl, fahren Sie länger: Mit Belüftungsöffnungen, die Ihren Kopf atmungsaktiv halten. Perfekt für Sie: Einheitsgröße, passt den meisten Menschen. Für mehr Sichtbarkeit und Sicherheit: Fügen Sie Lumos Firefly-Lichter hinzu (können separat erworben werden). Perfektes Geschenk: Ein aufmerksames und praktisches Geschenk für die Radfahrer in Ihrem Leben400,26 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rex, Margit: Körper, Gesundheit, ErnährungKörper, Gesundheit, Ernährung , Differenzierte Materialien zur Entwicklung und Festigung von Grundwissen im Sachunterricht (2. bis 4. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 20180601, Produktform: Kartoniert, Beilage: Kopiervorlagen, klebegebunden, Titel der Reihe: Grundwissen Sachunterricht##, Autoren: Rex, Margit, Seitenzahl/Blattzahl: 80, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 2. bis 4. Klasse; Grundschule; Sachunterricht; Themenübergreifend, Fachschema: Sachunterricht / Lehrermaterial~Lernmittel~Unterrichtsmedium~Didaktik~Unterricht / Didaktik, Bildungsmedien Fächer: Sachunterricht, Fachkategorie: Schule und Lernen~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für den Primarbereich, Altersempfehlung / Lesealter: 23, Genaues Alter: GRS, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: GRS, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag in der AAP Lehrerwelt GmbH, Länge: 293, Breite: 207, Höhe: 10, Gewicht: 494, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Schulform: Grundschule, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 183114025,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Abformset Alginat 3D Körper Schwangerschaft BabybauchAbformset Alginat– 3D Körper Schwangerschaft Bauch Die Schwangerschaft ist eine sehr aufregende und intensive Zeit für die junge Familie. Man kannfast zusehen, wie das Baby im Bauch der Mutter wächst und zum Ende hin auch immer wieder dieBewegungen und Tritte spüren. Vor allem für die Mutter steigt von Tag zu Tag die Erwartung,Vorfreude aber auch Aufregung von der Geburt. Der Wunsch, etwas physisches aus dieser Zeit als Erinnerung anzufertigen ist da oft sehr groß.Speziell dafür haben wir unser TFC Alginat Abformset für den Schwangerschaftsbauchzusammengestellt. Hier ist alles in ausreichender Menge enthalten, was Sie für die Abformung IhresBabybauchs benötigen. Lange Liegezeiten, Stillhalten und ein anhaltend unangenehmes Gefühl aufder Haut bleibt aus, da unser TFC Alginat bereits 9-11 Minuten nach dem Mischen aushärtet, unddabei eine sehr detailgetreue Form ermöglicht. Dabei bleibt jedoch ausreichend Zeit, um dieAbformmasse gleichmäßig zu verteilen. Für den anschließenden Abguss bieten wir in diesem Set unsere beliebte TFC Xyrarock Gießmasse,die ebenfalls leicht in der Handhabung ist und schon nach 30 Minuten aus der Form genommenwerden kann. Nach bereits 24 Stunden ist das nicht kreidende und sehr harte TFC Xyrarockgetrocknet und kann nach belieben weiterverarbeitet werden. Der Kreativität sind hier keineGrenzen gesetzt. Damit Sie auch gleich beginnen können, liefern wir in diesem Set alles mit, was Sie benötigen.Dazu gehört auch ein wiederverwendbarer Mischbecher und Rührspatel, ausreichend Gipsbindenund vor allem unsere Anleitung „Abformen mit Alginat“ mit vielen nützlichen Tipps, Anleitungenund Informationen rund ums Thema. ProduktdetailsArtikeltyp: Alginat AbformsetBeinhaltet:• 2x TFC Alginat PREMIUM Abformmasse weiss 9-11 Minuten 2kg• 1x TFC Xyrarock schneeweiss Giessmasse 4:1 6kg• 6x TFC Troll Factory Gipsbinde 6 Rollen• 1x TFC Trennvaseline• 1x Anleitung Buch Abformen mit Alginat• 1x Mischbecher und Rührspatel Besonderheiten TFC Alginat PREMIUM Abformmasse blau 9-11 Minuten:Sehr Aushärtung bei hoher Detailgenauigkeit. Unbedenklich für Gesundheit, insbesondere beiHautkontakt und daher oft bei Maskenbildern, Filmstudios oder Theater eingesetzt.Verarbeitungszeit:9-11 Minuten ab Beginn des Mischens. Besonderheiten TFC Xyrarock schneeweiss Giessmasse 4:1:Synthetische, kunststoffveredelte Giessmasse auf Gipsbasis. Schnelle und gleichmäßige Aushärtungbei sehr hoher Abformgenauigkeit. Extrem harte aber nicht kreidende Oberfläche. HoherWeissheitsgrad.Verarbeitungszeit:Beginn der Aushärtung nach ca. 10 Minuten ab Beginn des Mischens. Nach ca. 30 Minutenentnehmbar. Vollständige Trocknung nach ca. 24h.Bei größerer Menge und Volumen sollte eine längere Trocknungszeit eingeplant werden. Mischverhältnis (Empfehlung) Für TFC Alginat PREMIUM Abformmasse blau 9-11 Minuten:Je nach gewünschter Konsistenz kann das Mischungsverhältnis angepasst werden.Feste Abformmasse: 2 Teile Wasser, 1 Teil Abformmasse.Mittlere Konsistenz: 2-3 Teile Wasser, 1 Teil Abformmasse.Flüssige Konsistenz, perfekt zum Gießen: 3-4 Teile Wasser, 1 Teil Abformmasse. Für TFC Xyrarock schneeweiss Giessmasse 4:1:4 Teile Wasser zu 1 Teil Pulver für eine gleichmäßige und fließfähige Masse. Wir freuen uns sehr über Ihren Kauf bei Troll Factory. Bei Fragen oder Anregungen stehen wirIhnen jederzeit gerne zur Verfügung. Produkttyp: Alginat139,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Fahrradhelm Rennradhelm - Erwachsene - MIPS-Schutz - 14 Belüftungsöffnungen - Einheitsgröße - Für Männer und FrauenBleiben Sie unterwegs sicher: Ausgestattet mit MIPS-Technologie für zusätzlichen Schutz. Bleiben Sie kühl, fahren Sie länger: Mit Belüftungsöffnungen, die Ihren Kopf atmungsaktiv halten. Perfekt für Sie: Einheitsgröße, passt den meisten Menschen. Für mehr Sichtbarkeit und Sicherheit: Fügen Sie Lumos Firefly-Lichter hinzu (können separat erworben werden). Perfektes Geschenk: Ein aufmerksames und praktisches Geschenk für die Radfahrer in Ihrem Leben400,26 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rex, Margit: Körper, Gesundheit, ErnährungKörper, Gesundheit, Ernährung , Differenzierte Materialien zur Entwicklung und Festigung von Grundwissen im Sachunterricht (2. bis 4. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 20180601, Produktform: Kartoniert, Beilage: Kopiervorlagen, klebegebunden, Titel der Reihe: Grundwissen Sachunterricht##, Autoren: Rex, Margit, Seitenzahl/Blattzahl: 80, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 2. bis 4. Klasse; Grundschule; Sachunterricht; Themenübergreifend, Fachschema: Sachunterricht / Lehrermaterial~Lernmittel~Unterrichtsmedium~Didaktik~Unterricht / Didaktik, Bildungsmedien Fächer: Sachunterricht, Fachkategorie: Schule und Lernen~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für den Primarbereich, Altersempfehlung / Lesealter: 23, Genaues Alter: GRS, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: GRS, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag in der AAP Lehrerwelt GmbH, Länge: 293, Breite: 207, Höhe: 10, Gewicht: 494, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Schulform: Grundschule, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 183114025,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gottfried, Sara: Frauen, Essen, und HormoneFrauen, Essen, und Hormone , Der 4-wöchige Plan, mit dem Sie Ihren Hormonhaushalt ins Gleichgewicht bringen, Gewicht verlieren und sich wieder wie Sie selbst fühlen , Batterie-/Trennschalter > Autoelektrik , Erscheinungsjahr: 20241220, Produktform: Kartoniert, Autoren: Gottfried, Sara, Seitenzahl/Blattzahl: 400, Keyword: Frauenhaushalt; Hormonhaushalt; Stoffwechsel; intermittierendes Fasten; ketogene Ernährung, Fachschema: Frau / Medizin, Biologie, Gesundheit, Fachkategorie: Frauengesundheit~Fitness und Ernährung, Warengruppe: TB/Ratgeber Gesundheit, Fachkategorie: Fasten & Abstinenz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Narayana Verlag GmbH, Verlag: Narayana Verlag GmbH, Verlag: Unimedica, Produktverfügbarkeit: 02, Länge: 158, Breite: 235, Höhe: 22, Gewicht: 350, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.